OSINT 채널을 모니터링 하던 중, 26년08월28일_꾸준한노력과책임감으로지원드립니다_이력서.zip 이름의 악성파일을 탐지하였다. 이미 이전에 세 차례 등장했던 악성코드와 동일한 것으로 보인다. 상세 분석 내용은 세 차례 악성코드 분석 글에서 다뤘기 때문에, 간단한 파일의 정보 및 C2 정보를 본 글에 기록한다.
먼저, 세 차례 등장했던 악성코드의 분석 글은 아래와 같다.
https://p3ngdump.tistory.com/197
121. 감사와 긍정의 마음으로 열심히하겠습니다(이력서).eml
지난 2026년 3월 29일, 모니터링 중인 이메일 채널에서 스피어피싱 메일을 발견하였다. 본 글에서는 해당 스피어피싱 메일에 대해 분석한다. * sha256: 980b7e16ea2285387c91cfedcd84d585bfa92efcb73a77a5052736b0a444ea
p3ngdump.tistory.com
https://p3ngdump.tistory.com/200
122. 입사지원서_성실한근무태도로임하겠습니다_26년05월20일.exe
OSINT 채널을 모니터링 중, 지난번 분석했던 아래 글과 비슷한 형태를 가진 악성코드를 확보하였다. 본 글에서는 이 악성코드에 대해 분석한다.https://p3ngdump.tistory.com/197 121. 감사와 긍정의 마음으
p3ngdump.tistory.com
https://p3ngdump.tistory.com/203
124. 긍정적마인드와책임감_이력서_26년06월16일
OSINT 채널을 모니터링 하던 중, 긍정적마인드와책임감_이력서_26년06월16일.zip 이름의 악성파일을 탐지하였다. 이미 이전에 두 차례 등장했던 악성코드와 동일한 것으로 보인다. 본 글에서는 해당
p3ngdump.tistory.com
본 글에서 탐지한 악성코드는 아래와 같은 스피어피싱 메일을 통해 유포되었다.

메일에는 이력서 파일로 위장한 zip 파일이 첨부되어 있으며 zip 파일 내부에는 .alz 파일이 포함되어 있다. 최종적으로 alz 파일까지 압축을 해제하면 이력서 워드 파일로 위장한 vidar stealer가 나타난다. 피해자가 이력서로 착각해 실행할 시, vidar stealer가 실행되며 피해자 정보를 탈취하는 형태이다.

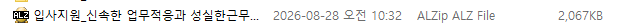
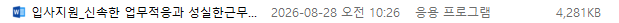
C2는 동일하게 dead drop 기법을 이용한다. 본 샘플에서 C2를 가져올 때는 텔레그램과 스팀 프로필을 이용하며 각각 주소는 아래와 같다.
- telegram: hxxps://t[.]me/s11yne
- steam: hxxps://steamcommunity[.]com/profiles/76561198652917381
현재는 두 프로필 모두 삭제되어 확인이 불가능하다.
'Analysis' 카테고리의 다른 글
| 125. Coruna / Darksword Exploit Kit (0) | 2026.07.27 |
|---|---|
| 124. 긍정적마인드와책임감_이력서_26년06월16일 (0) | 2026.07.09 |
| 123. APT 별 특징 정보 (0) | 2026.06.05 |
| 122. 입사지원서_성실한근무태도로임하겠습니다_26년05월20일.exe (0) | 2026.05.25 |
| 121. 감사와 긍정의 마음으로 열심히하겠습니다(이력서).eml (0) | 2026.04.07 |
